

Microsoft Outlook: So erkennen, vermeiden und melden Sie Phishing-E-Mails
Phishing-E-Mails sind Nachrichten, die legitim erscheinen können oder nicht, aber darauf abzielen, Ihre persönlichen Informationen zu erhalten, um Ihr Geld oder Ihre Identität zu stehlen. Bankkontoinformationen, Kreditkartennummern und Passwörter sind Beispiele für persönliche Informationen, die gestohlen werden könnten. Zu wissen, wie man Phishing-Angriffe erkennt und ihnen ausweicht, ist besonders wichtig, da solche E-Mails immer häufiger und komplexer werden.
So erkennen und vermeiden Sie einen Phishing-Angriff
Wenn es um Phishing-Versuche geht, gibt es verschiedene Qualitätsstufen. Weniger gefährlich sind diejenigen, bei denen man aufgrund eines schlecht ausgearbeiteten Stils, einschließlich Rechtschreibfehlern, leicht auf Betrug schließen kann und die nicht persönlich adressiert sind. Phishing-E-Mails erscheinen dem Opfer jedoch oft vertrauenswürdig, da sie echt und relevant wirken, insbesondere wenn Nachrichten individuell gestaltet sind und Social-Engineering-Techniken eingesetzt werden.
Obwohl einige Phishing-E-Mails recht ausgefeilt sind und daher ein hohes Risiko darstellen, haben die Versuche einige gemeinsame Merkmale. Die Kenntnis dessen, worauf man achten sollte, kann die beste Strategie sein, um solche zu vermeiden, weshalb Unternehmen ihre Mitarbeiter schulen sollten.
Verwenden Sie die Desktop-Suchlösung Lookeen, um Ihr E-Mail-Management zu verbessern!
1) Schlechter Sprachstil
Einige Phishing-Versuche wirken aufgrund ihres hochwertigen Erscheinungsbilds sehr vertrauenswürdig; viele Phishing-E-Mails sind jedoch schlecht gestaltet, einschließlich Rechtschreibfehlern. Dies ist ein klares Zeichen dafür, dass es sich um einen unseriösen Versuch handelt. Öffnen Sie ihn nicht und klicken Sie nicht darauf, sondern weisen Sie Ihren E-Mail-Anbieter an, E-Mails von solchen Absendern in Ihren Spam-Ordner weiterzuleiten.
2) Forderung nach dringendem Handeln
Angreifer zielen häufig darauf ab, Opfer zu Handlungen zu drängen, weshalb Social-Engineering-Methoden und Drohungen mit negativen Folgen häufig eingesetzt werden, um Nutzer zu sofortigem Handeln zu bewegen. Prüfen Sie eine E-Mail immer auf Widersprüche und vermeiden Sie es, Links oder Anhänge zu öffnen.
3) Gefälschte Anbieteradresse
Es ist besonders wichtig, die Konsistenz von E-Mail-Adressen, Domainnamen und Links zu prüfen, wenn Sie an einer E-Mail zweifeln. Wenn Sie den Mauszeiger über den Link bewegen, können zusätzliche Informationen darüber angezeigt werden. Außerdem gibt es zwei einfache Regeln, die vor dem Öffnen eines Links oder Anhangs befolgt werden sollten:
-
Ignorieren Sie das Erscheinungsbild der E-Mail. Heutzutage können Angreifer leicht eine E-Mail erstellen, die professionell und ernst wirkt. Sie sollten sich nicht von Firmenlogos, Namen oder Bildern beeindrucken lassen, aber Sie sollten einen Link vor dem Klicken immer doppelt prüfen.
-
Bewegen Sie die Maus über den Link, um seine tatsächliche Zieladresse anzuzeigen. Ignorieren Sie alles nach dem ersten Schrägstrich, aber vor dem letzten Punkt vor dem Schrägstrich, auch als „second-to-last-dot2“ bezeichnet. Betrüger können diesen Teil eines Links nicht ändern, da es sich um den „root domain name“ handelt, der im Besitz eines Inhabers sein muss.
Beispiel: Der hervorgehobene Teil kann nicht geändert werden.
https://login.amazon.scam.co/amazon-login4) Unbekannte Anrede
In der heutigen digitalen Welt sind Angreifer zunehmend in der Lage, persönliche Informationen über Sie zu erlangen. Eine kurze Suche in Ihren Social-Media-Kanälen wird oft Informationen über Freunde und Kollegen offenbaren, was es einfach macht, Phishing zu personalisieren. Wenn jedoch eine E-Mail, die angeblich von jemandem stammt, den Sie kennen, ein ungewohntes oder unpassendes Wort enthält, sollten Sie misstrauisch sein. Es könnte ein Hinweis auf eine Phishing-E-Mail sein.
5) Verdächtige Anhänge und E-Mail-Anfragen
Heutzutage werden die meisten arbeitsbezogenen Dateien über Kollaborationstools wie OneDrive gesendet. Daher birgt eine E-Mail mit einem externen Anhang ein Risiko. Seien Sie besonders vorsichtig, wenn sie eine unbekannte Erweiterung oder eine solche wie -zip., exe, oder .scr hat, die häufig mit Malware in Verbindung gebracht werden.
6) Anforderung sensibler Informationen wie Zahlungsdaten oder Anmeldedaten
Geben Sie niemals Ihre persönlichen Informationen ein, außer Sie sind sicher, dass es echt ist. Denken Sie daran, dass Phishing-Angreifer heutzutage leicht gefälschte Anmeldeseiten erstellen können, die echt aussehen. Eine Anfrage nach privaten Informationen ist ein häufiges Indiz für Phishing-E-Mails und sollte immer misstrauisch behandelt werden, insbesondere wenn die Wichtigkeit der Handlung betont wird.
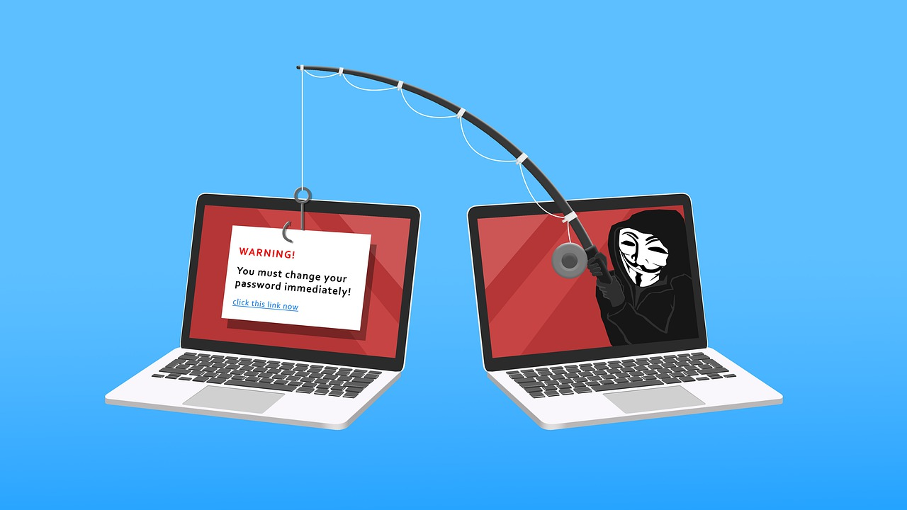
7) Unrealistische Versprechen
Einige E-Mails scheinen zu gut, um wahr zu sein, und der Grund ist in der Regel einfach: Es stimmt! Wenn Nachrichten unrealistische Versprechen machen, wie etwa das Gewinnen der Lotterie oder das Erhalten einer anderen Art von Belohnung für das Klicken auf einen Link oder das Öffnen eines Anhangs, handelt es sich höchstwahrscheinlich um eine Phishing-E-Mail.
So melden Sie Phishing-Versuche
Wenn eine E-Mail einen Phishing-Versuch enthält, ist es wichtig, die erforderlichen Maßnahmen zu ergreifen und ihn zu melden. So können Sie sich und andere schützen.
Verwenden Sie die Funktion „Meldung melden“ im Bereich „Schutz“ des oberen Menübands. Dies hat mehrere Konsequenzen:
- Die Nachricht wird aus Ihrem Posteingang entfernt.
- Sie hilft Microsoft, sein automatisiertes Phishing-Erkennungssystem zu verbessern.
- Andere Personen aus Ihrer Organisation erhalten dieselbe Nachricht nicht
Hinweis: Möglicherweise müssen Sie zuerst das Outlook-Add-in installieren.
Eine Desktop-Suchlösung, der Sie vertrauen können? Testen Sie Lookeen kostenlos!
Phishing-E-Mails in der mobilen Outlook-App melden
Schritt 1: Klicken Sie auf die 3 Punkte oben in der E-Mail neben dem Papierkorbsymbol.
Schritt 2: Wählen Sie im Dropdown-Menü „Unerwünschte E-Mail melden“ aus.
Schritt 3: Damit können Sie zwischen „Unerwünschte E-Mail“ oder „Phishing“ auswählen.
Bis bald!
Aline & das Lookeen-Team
Kommentare